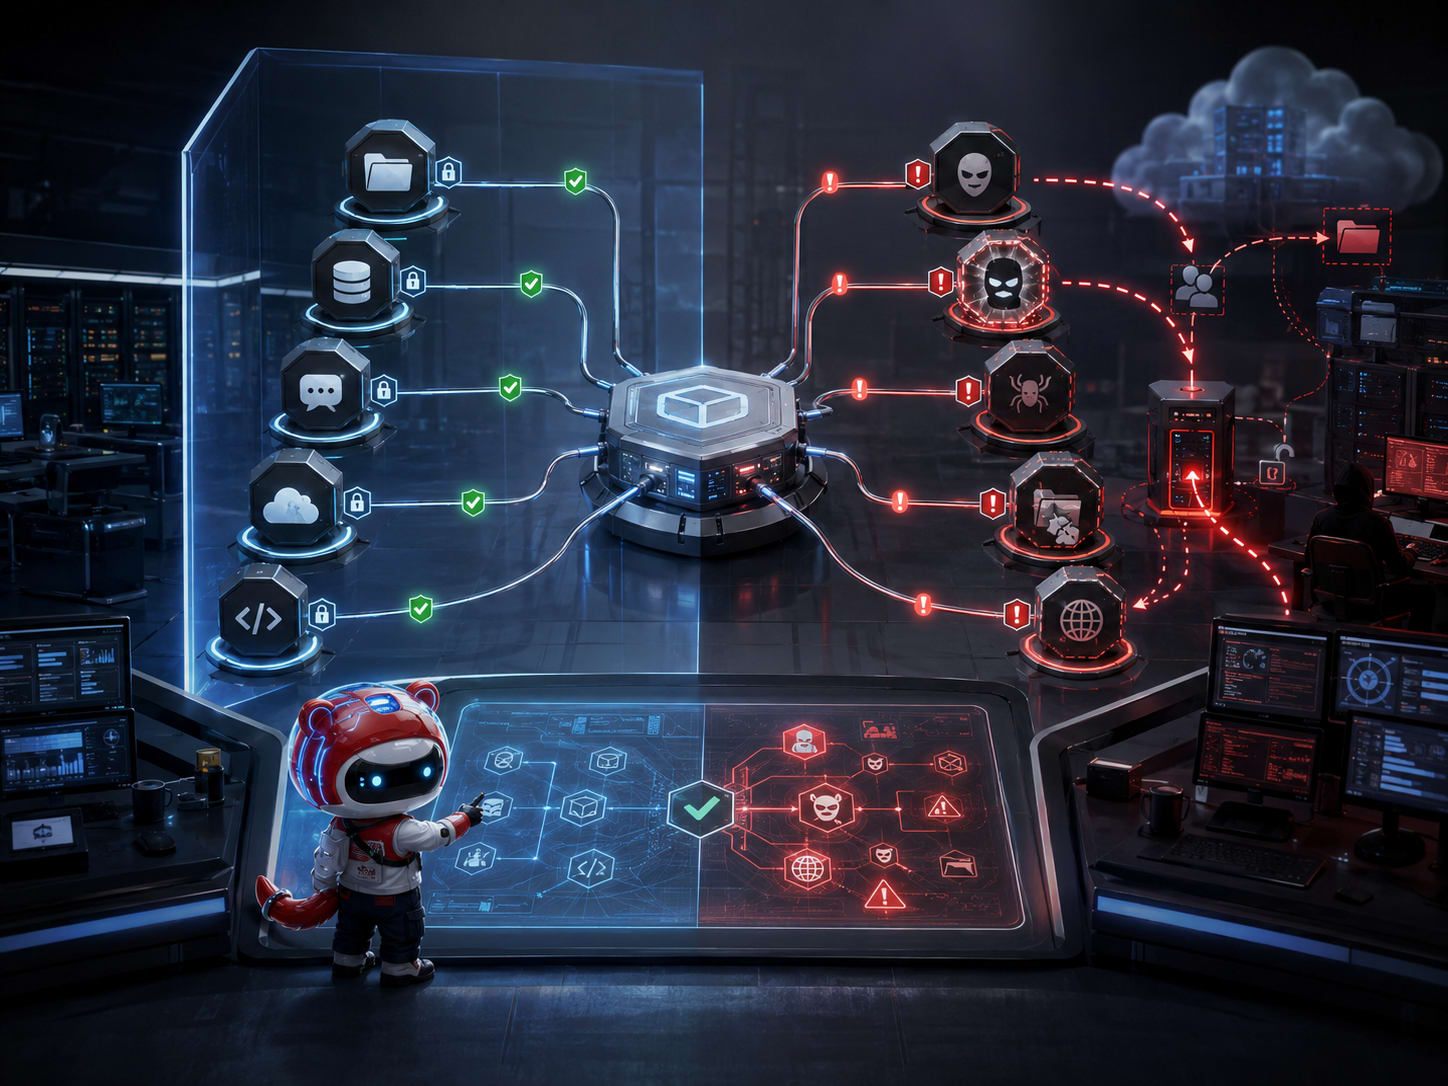
MCP đang trở thành chuẩn AI agent toàn cầu — và cũng đang trở thành cửa hậu lớn nhất ít ai khóa lại
Chỉ trong bốn tháng đầu năm 2026, các nhà nghiên cứu đã công bố hơn 40 lỗ hổng bảo mật (CVE) trên các bản triển khai Model Context Protocol — trung bình cứ khoảng bốn ngày lại có một lỗ hổng mới được ghi nhận suốt cả năm. Đáng chú ý là con số này không đến từ một giao thức ít người dùng. MCP hiện có hơn 97 triệu lượt tải SDK mỗi tháng, hơn 10.000 server công khai đang hoạt động, và vừa được Anthropic trao lại cho Linux Foundation cuối 2025 để trở thành chuẩn mở do cộng đồng quản trị — gần như mọi công cụ AI lớn hiện nay, từ Claude, ChatGPT tới các IDE như Cursor, VS Code, đều hỗ trợ nó.
Nói cách khác: chuẩn giao tiếp giữa AI agent và thế giới thật đang phát triển với tốc độ chóng mặt, còn lớp bảo mật đi kèm thì đang chạy theo phía sau, khá xa.
MCP giải quyết một vấn đề rất thật — nhưng giải pháp cho vấn đề đó lại đang mở ra một vấn đề khác.
Trước khi có MCP, kết nối một AI agent với công cụ bên ngoài — GitHub, Postgres, Slack, Notion — đồng nghĩa với việc phải viết tích hợp riêng cho từng cặp công cụ và từng client AI. Càng nhiều công cụ, càng nhiều client, số lượng tích hợp cần viết tăng theo cấp số nhân. MCP giải quyết đúng bài toán đó bằng một giao diện chuẩn duy nhất — giống USB-C cho AI, cắm vào đâu cũng chạy được. Chính vì giải quyết đúng nỗi đau, tốc độ áp dụng mới nhanh tới vậy.
Nhưng tốc độ áp dụng nhanh lại kéo theo một thực tế đáng lo: theo khảo sát của Clutch Security, 86% MCP server hiện đang chạy ngay trên máy cá nhân của dev, chỉ khoảng 5% được triển khai trong môi trường production có kiểm soát thật sự. Nghe có vẻ an toàn — "chạy trên máy mình thì ai đụng vào được" — nhưng đây chính là ngộ nhận nguy hiểm nhất. Một nghiên cứu quét hơn 7.000 MCP server công khai phát hiện 36,7% có nguy cơ bị tấn công SSRF, và trong một trường hợp thử nghiệm thực tế nhắm vào MCP server của Microsoft, nhóm nghiên cứu đã lấy được khóa truy cập AWS IAM và session token chỉ từ một endpoint metadata bị lộ — một MCP server cấu hình sai đã trở thành cửa vào toàn bộ hạ tầng cloud.
Con số về xác thực còn đáng lo hơn: chỉ 8,5% MCP server hiện dùng OAuth, phần lớn còn lại dựa vào cơ chế xác thực yếu hoặc gần như không có. Một khảo sát khác trên hơn 2.600 bản triển khai MCP cho thấy 82% dùng thao tác file có nguy cơ bị khai thác qua lỗi path traversal — kiểu lỗi cho phép kẻ tấn công đọc hoặc ghi file ngoài phạm vi được phép. Riêng lỗi command injection, gần một nửa số MCP server được kiểm thử bị đánh giá là dễ bị khai thác.
Những kỹ thuật tấn công đang khai thác đúng khoảng trống này có tên riêng: tool poisoning (đầu độc mô tả công cụ để agent tự nguyện làm việc không nên làm), rug pull (một công cụ ban đầu vô hại rồi âm thầm đổi hành vi sau khi đã được duyệt), tool shadowing (giả mạo công cụ hợp lệ để chiếm quyền thực thi). Điểm chung của cả ba: chúng khai thác đúng khoảng cách giữa lúc agent được duyệt dùng một công cụ và lúc công cụ đó thực sự chạy — một khoảng cách mà các công cụ bảo mật truyền thống như WAF hay API gateway không được thiết kế để nhìn thấy.
Vậy team đang xây hoặc sắp xây AI agent dùng MCP nên làm gì ngay trong tuần này?
Thứ nhất, kiểm kê toàn bộ MCP server đang chạy trong team — kể cả những server chạy "tạm" trên máy cá nhân cho việc thử nghiệm. Rất nhiều lỗ hổng bị khai thác đến từ chính những server không ai nhớ là đang bật.
Thứ hai, chặn truy cập IP công khai cho mọi MCP server không thực sự cần mở ra internet, và đưa các server còn lại vào sandbox thay vì chạy trực tiếp trên máy chứa dữ liệu nhạy cảm.
Thứ ba, với bất kỳ MCP server nào có quyền chạm vào dữ liệu thật hoặc hệ thống production, bắt buộc dùng xác thực dạng OAuth hoặc tương đương thay vì để mặc định — 8,5% server có OAuth hiện tại chính là con số cần thay đổi đầu tiên trong bất kỳ team nào coi bảo mật là ưu tiên.
Sai lầm phổ biến nhất hiện nay là coi việc "cài một MCP server cộng đồng" giống như cài một thư viện npm bình thường — tải về, dùng ngay, ít khi đọc kỹ nó đang xin quyền gì. Trong khi một MCP server, về bản chất, đang được trao quyền hành động thay cho agent — quyền đọc file, gọi API, thậm chí thực thi lệnh hệ thống. Cấp quyền đó mà không kiểm tra nguồn gốc chẳng khác nào đưa chìa khóa nhà cho một người lạ chỉ vì họ mặc đồng phục giống người quen.
MCP xứng đáng được học nghiêm túc — nó đang là hạ tầng chuẩn cho cả một thế hệ AI agent tiếp theo, không phải trend sẽ biến mất sau vài tháng. Nhưng học để dùng đúng cách phải đi kèm với học để khóa nó lại đúng cách. Team nào làm được cả hai sẽ là team đi trước, không phải vì họ dùng MCP sớm hơn, mà vì họ không phải trả giá cho phần mà phần lớn người khác đang bỏ qua.