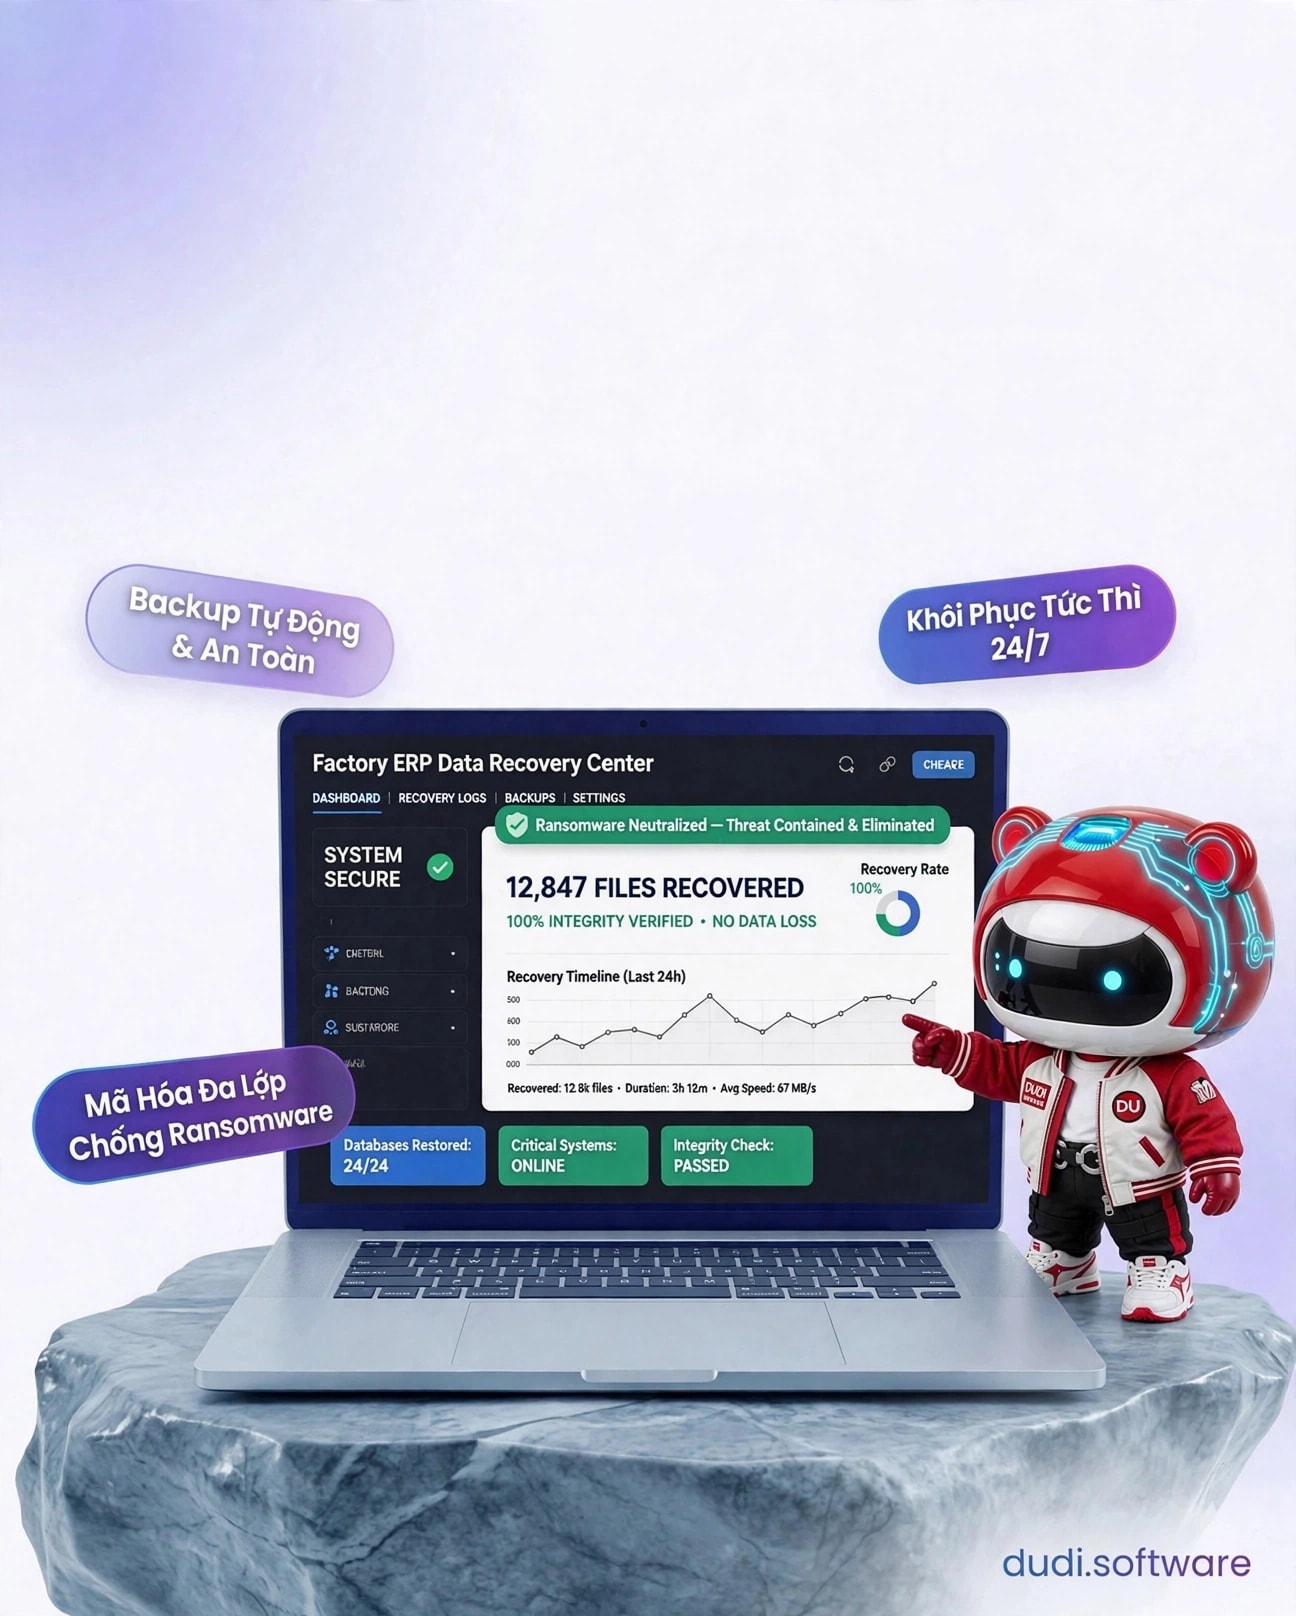
Giải Cứu Dữ Liệu Doanh Nghiệp Sản Xuất Khỏi Thảm Họa Mã Độc Tống Tiền
HỆ THỐNG TÊ LIỆT VÀ TỐI HẬU THƯ TỪ HACKER
Đối tác của DUDI Software là một tập đoàn chuyên sản xuất linh kiện điện tử sở hữu 3 cụm nhà máy lớn và mạng lưới chuỗi cung ứng khép kín. Vào rạng sáng ngày 15/10, toàn bộ hệ thống máy chủ vận hành (ERP), phần mềm quản lý kho và hệ thống email nội bộ của doanh nghiệp đồng loạt bị tê liệt. Các tập tin dữ liệu sản xuất quan trọng, bao gồm bản vẽ thiết kế, hợp đồng đối tác và sổ sách kế toán đều bị mã hóa bằng một thuật toán phức tạp.
Nguyên nhân được xác định là một cuộc tấn công bằng mã độc tống tiền (Ransomware). Tin tặc đã lợi dụng lỗ hổng từ việc một nhân viên click vào email lừa đảo (Phishing), từ đó xâm nhập vào mạng nội bộ, leo thang đặc quyền và phát tán mã độc ra toàn hệ thống. Màn hình máy chủ hiển thị một thông điệp đòi tiền chuộc lên tới hàng trăm ngàn USD bằng tiền điện tử, kèm theo lời đe dọa sẽ xóa vĩnh viễn khóa giải mã hoặc công khai dữ liệu nhạy cảm nếu không thanh toán trong 72 giờ.
Hậu quả ngay lập tức: 3 nhà máy phải dừng hoạt động hoàn toàn do không có lệnh sản xuất, các xe tải giao hàng bị kẹt tại kho vì không thể trích xuất mã vận đơn. Thiệt hại ước tính cho mỗi giờ dừng dây chuyền lên tới hàng tỷ đồng, chưa kể nguy cơ vi phạm hợp đồng tiến độ với các đối tác quốc tế.
CÔ LẬP MẠNG VÀ TÁI THIẾT LẬP KIẾN TRÚC BẢO MẬT ZERO TRUST
Ngay khi nhận được yêu cầu ứng cứu khẩn cấp, Đội ngũ Ứng phó Sự cố Bảo mật (Incident Response Team) của DUDI Software đã lập tức có mặt và triển khai quy trình tác chiến theo 3 giai đoạn quyết liệt:
- Cô lập và Phong tỏa (Containment): Quyết định đầu tiên và quan trọng nhất là từ chối đàm phán với tin tặc. Chúng tôi lập tức ngắt toàn bộ kết nối internet của các máy chủ và phân đoạn lại hệ thống mạng nội bộ (Network Segmentation). Mọi thiết bị đầu cuối bị nhiễm mã độc đều được cách ly vật lý và ngắt khỏi mạng LAN để ngăn chặn Ransomware tiếp tục lây lan sang các máy tính còn "sạch". Đồng thời, chúng tôi thu thập các mẫu mã độc để tiến hành phân tích pháp y kỹ thuật số (Digital Forensics) nhằm xác định chính xác chủng loại Ransomware và lỗ hổng xâm nhập.
- Phục hồi dữ liệu từ bản sao lưu bất biến (Immutable Backup): Rất may mắn, tập đoàn này trước đó đã lưu trữ một phần dữ liệu trên hệ thống sao lưu đám mây. Tuy nhiên, tin tặc cũng đã cố gắng xóa các bản sao lưu này. Đội ngũ DUDI Software tiến hành kích hoạt tính năng "Sao lưu bất biến" (Immutable Storage) – một cơ chế cho phép lưu trữ dữ liệu ở định dạng chỉ đọc, không một ai (kể cả quản trị viên cấp cao nhất hay hacker) có thể xóa hoặc sửa đổi trong một khoảng thời gian nhất định. Nhờ đó, chúng tôi trích xuất thành công 95% khối lượng dữ liệu nguyên vẹn thời điểm ngay trước khi bị tấn công. Toàn bộ máy chủ cũ được xóa trắng (Wipe) và cài đặt lại hệ điều hành sạch.
- Triển khai mô hình Zero Trust (Không tin cậy bất kỳ ai): Để đảm bảo thảm họa không lặp lại, DUDI Software đã thiết kế lại toàn bộ kiến trúc mạng theo nguyên tắc Zero Trust. Thay vì tin tưởng các thiết bị nằm trong mạng nội bộ như trước đây, hệ thống mới yêu cầu xác thực đa yếu tố (MFA) cho mọi phiên đăng nhập, kể cả truy cập từ mạng LAN. Chúng tôi triển khai phần mềm quản lý thiết bị đầu cuối (EDR) tích hợp phân tích hành vi bất thường. Nếu một nhân viên tải xuống tệp tin đáng ngờ, EDR sẽ tự động khóa tài khoản và ngắt mạng thiết bị đó ngay trong một phần nghìn giây.
KHÔI PHỤC VẬN HÀNH VÀ NÂNG CẤP CHUẨN AN TOÀN THÔNG TIN
Bằng những nỗ lực làm việc không ngừng nghỉ xuyên đêm, chỉ trong vòng 48 giờ kể từ lúc sự cố bùng phát, DUDI Software đã giúp tập đoàn sản xuất khôi phục lại toàn bộ hệ thống lõi ERP và phần mềm quản lý kho.
- Vận hành liên tục: Các dây chuyền sản xuất tại 3 nhà máy hoạt động trở lại bình thường. Không một tài liệu thiết kế bản quyền nào bị rò rỉ ra ngoài internet và doanh nghiệp không phải trả bất kỳ khoản tiền chuộc nào cho tội phạm mạng.
- An ninh cấp độ cao: Hệ thống mạng mới vận hành trơn tru dưới sự giám sát chặt chẽ của mô hình Zero Trust. Các lỗ hổng email được bít kín hoàn toàn thông qua bộ lọc chống thư rác và chống Phishing chuyên dụng.
- Đạt chuẩn quốc tế: Sau sự cố, tập đoàn đã chính thức vượt qua kỳ kiểm toán bảo mật và đạt chứng nhận an toàn thông tin ISO 27001, giúp củng cố niềm tin vững chắc đối với các đối tác chuỗi cung ứng toàn cầu. Sự cố đã trở thành bài học đắt giá, minh chứng cho tầm quan trọng của việc đầu tư hạ tầng bảo mật chuyên sâu.